Penetration testing membantu perusahaan mengidentifikasi celah keamanan melalui simulasi serangan terkontrol terhadap sistem, aplikasi, atau jaringan. Namun, setiap metode penetration testing menggunakan tingkat informasi awal yang berbeda sesuai tujuan pengujian. Karena itu, perusahaan perlu memahami black box penetration testing, grey box penetration testing, dan white box penetration testing.
Apa Itu Black Box?
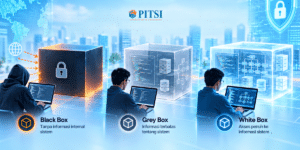
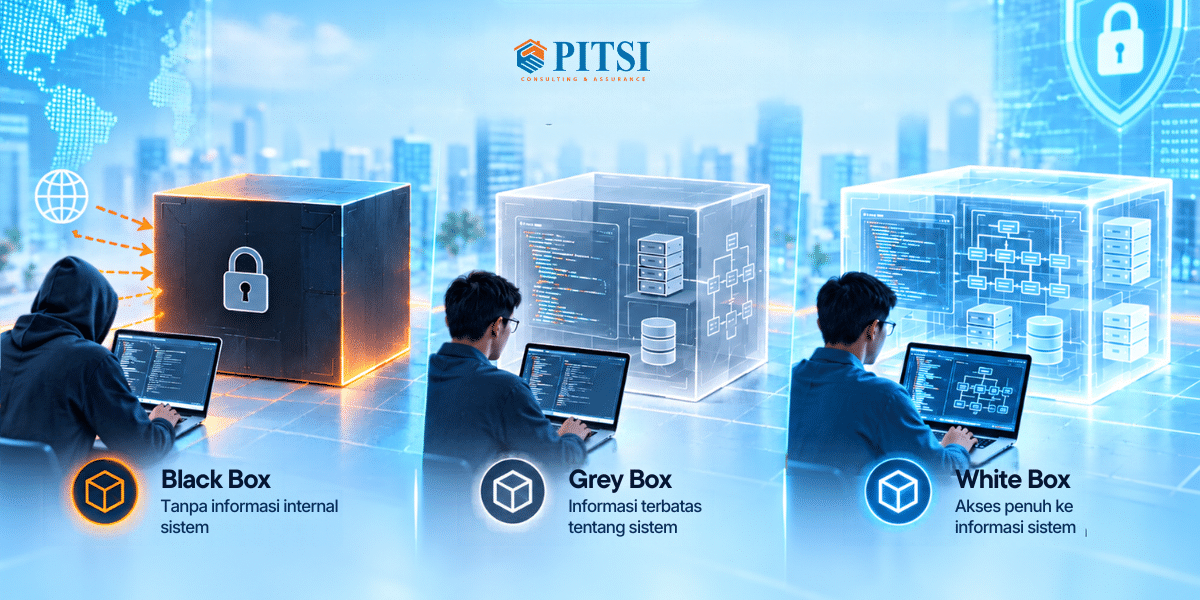
Black box penetration testing menempatkan pentester sebagai pihak luar yang tidak memiliki informasi internal mengenai sistem target. Selanjutnya, pentester mencari informasi, memetakan permukaan serangan, lalu mengidentifikasi celah yang penyerang dapat manfaatkan. Oleh karena itu, black box penetration testing dapat menggambarkan perspektif penyerang eksternal yang memulai serangan tanpa akses khusus.
Apa Itu Grey Box?
Grey box penetration testing memberikan sebagian informasi atau akses kepada pentester sebelum pengujian dimulai. Misalnya, perusahaan dapat menyediakan akun pengguna, dokumentasi terbatas, atau informasi tertentu mengenai arsitektur sistem. Selanjutnya, pentester memanfaatkan informasi tersebut untuk memperluas pengujian pada area yang memerlukan autentikasi atau hak akses tertentu.
Apa Itu White Box ?
White box penetration testing memberikan pengetahuan lebih lengkap kepada pentester mengenai sistem yang menjadi objek pengujian. Informasi tersebut dapat mencakup source code, dokumentasi, diagram arsitektur, konfigurasi, atau informasi teknis lainnya. Selanjutnya, pentester menggunakan informasi lengkap tersebut untuk menilai kerentanan secara lebih mendalam dan terstruktur.
NIST menjelaskan bahwa teknik white box melibatkan analisis langsung terhadap source code aplikasi. Sementara itu, NIST menyebut kombinasi teknik white box dan black box sebagai gray box testing. Karena akses informasi lebih luas, white box penetration testing dapat mendukung cakupan pemeriksaan yang lebih mendalam.
Perbedaan Black Box, Grey Box, dan White Box Penetration Testing
Perbedaan utama metode penetration testing tersebut terletak pada tingkat informasi yang pentester terima sebelum pengujian. Pertama, black box penetration testing tidak memberikan pengetahuan internal kepada penguji. Sebaliknya, grey box penetration testing memberikan sebagian informasi yang relevan. Sementara itu, white box penetration testing memberikan informasi sistem secara lebih lengkap.
Selain tingkat informasi, setiap metode penetration testing menawarkan fokus pengujian yang berbeda. Black box penetration testing menekankan simulasi perspektif penyerang eksternal. Sementara itu, grey box penetration testing menyeimbangkan simulasi serangan dengan efisiensi pengujian. Kemudian, white box penetration testing mendukung analisis keamanan menyeluruh melalui akses teknis yang lebih luas.
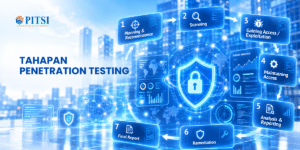
Baca Juga: Tahapan Penetration Testing
Metode Penetration Testing Mana yang Tepat?
Perusahaan perlu memilih metode penetration testing berdasarkan tujuan, ruang lingkup, karakteristik sistem, dan kedalaman pengujian. Jika perusahaan ingin memahami risiko eksternal, black box penetration testing dapat menjadi pilihan. Namun, grey box penetration testing dapat mendukung pengujian terarah ketika perusahaan menyediakan informasi terbatas.
Sementara itu, white box penetration testing sesuai ketika perusahaan membutuhkan pemeriksaan teknis lebih mendalam terhadap komponen internal. Pada akhirnya, perusahaan perlu menyesuaikan metode penetration testing dengan risiko dan tujuan keamanan yang ingin perusahaan evaluasi. Dengan pendekatan yang tepat, penetration testing dapat memberikan gambaran risiko keamanan yang lebih relevan bagi perusahaan.