Setiap tahapan Penetration Testing akan membantu perusahaan dalam menemukan celah keamanan sebelum pihak tidak bertanggung jawab menggunakannya. Penetration testing juga akan memberikan wawasan tentang dampak dari setiap celah tersebut. Maka dari itu, penting bagi perusahaan menjalani setiap tahap penetration test secara terstruktur serta terdokumentasikan.
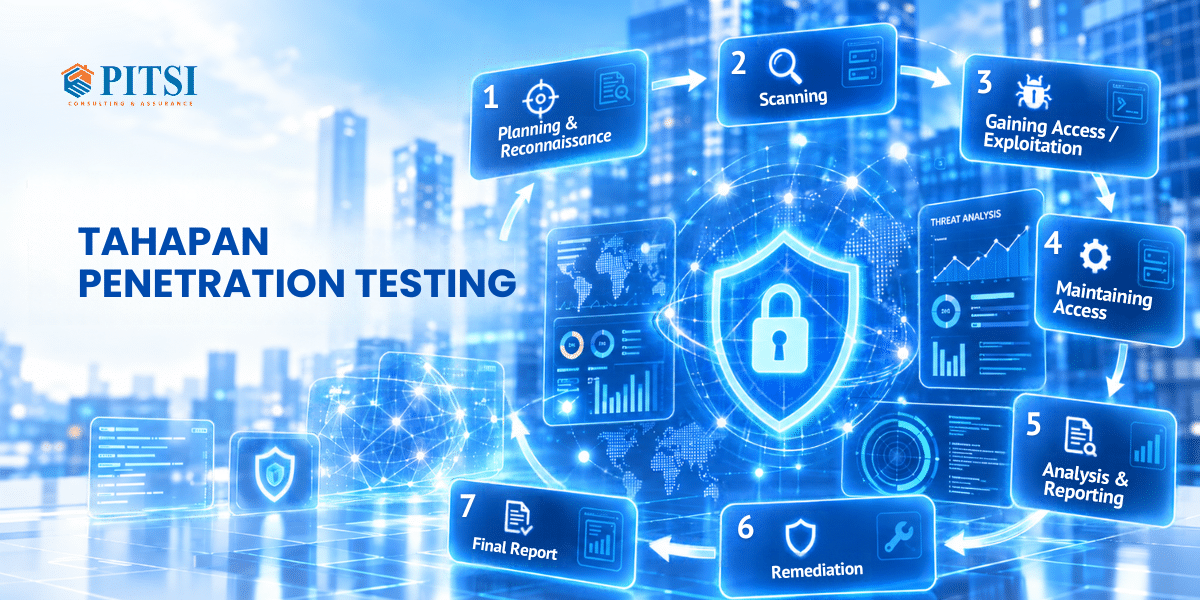
Tahapan penetration test sesuai dengan metodologi pengujian keamanan dapat dilihat di bawah ini:
1. Planning & Reconnaissance
Pentester akan mengawali pentest dengan proses planning & reconnaissance. Pada tahap ini, Pentester akan menetapkan beberapa hal seperti tujuan, scope, target, method, atau batasan pengujian.
2. Scanning
Setelah melakukan tahapan planning dan reconnaissance, tahapan penetration testing berlanjut ke proses scanning. Pada proses scanning tersebut, pentester akan melakukan pemetaan layanan, sistem, port, serta komponen yang ada di sistem. Selain itu, mereka juga akan mencari indikasi adanya kerentanan pada komponen-komponen yang sudah teridentifikasi agar dapat menentukan bagian mana dari sistem yang membutuhkan analisis yang lebih mendalam lagi.
Tapi tentunya seluruh hasil scanning tersebut masih butuh validasi kembali untuk memastikan bahwa setiap indikasi kerentanan tersebut memang sesuai atau relevan.
3. Gaining Access/Exploitation
Langkah berikutnya dalam tahapan penetration testing adalah proses gaining access atau exploitation. Pentester akan menggunakan kerentanan yang sudah divalidasi untuk masuk ke dalam sistem target.
Melalui pengecekan ini, pentester dapat menganalisis dampak keamanan yang muncul setelah dilakukan eksploitasi. Namun, di samping itu pentester akan tetap mengontrol proses eksploitasi sesuai dengan aturan serta batasan pengujian guna mengurangi risiko gangguan terhadap operasional perusahaan.
4. Maintaining Access
Tahapan penetration testing selanjutnya adalah maintaining access. Pentester akan melakukan pengujian terhadap kemungkinan penyerang dapat mempertahankan akses setelah sukses masuk. Pentester juga akan menilai kemungkinan peningkatan dari hak akses itu sendiri ataupun adanya ekspansi untuk bisa mengakses ke bagian sistem lainnya. Dengan melakukan analisis seperti itu, perusahaan juga akan bisa memahami skenario risiko dengan lebih baik lagi. Perusahaan bukan hanya mengetahui bahwa ada celah tetapi juga memahami dampak lanjutan jika penyerang benar-benar berhasil mengeksploitasi kerentanan tersebut.
5. Analysis & Reporting
Pentester akan menganalisis seluruh temuan selama proses pengujian. Analisis ini mencakup identifikasi kerentanan, pemeriksaan bukti (evidence) atau hasil pengujian, penilaian tingkat risiko, serta evaluasi dampak risiko. Selain itu, pentester juga akan memberikan rekomendasi perbaikan untuk mengatasi kerentanan dan mencegah peretas mengeksploitasinya.
Tujuan utama pembuatan laporan penetration testing adalah untuk memberitahu perusahaan tentang hal-hal yang bisa menjadi target serangan, sehingga perusahaan bisa menentukan prioritas dalam menangani setiap temuan.
Pentester juga harus menyampaikan laporan hasil pengujian dengan bahasa yang mudah dipahami oleh tim teknis maupun manajemen. Sehingga pihak manapun dapat memahami risiko dalam tanggung jawab mereka sendiri.
6. Remediation
Remediation merupakan perbaikan atau penanganan kelemahan yang dilakukan oleh pemilik sistem berdasarkan rekomendasi yang telah tersedia.
Pada tahap ini, perusahaan dapat memprioritaskan perbaikan berdasarkan tingkat risiko dan dampaknya. Selanjutnya, perusahaan dapat melakukan retesting untuk memvalidasi efektivitas perbaikan.
Proses retesting ini akan memastikan tindakan perbaikan benar-benar menutup kerentananyang telah ditemukan sebelumnya. Dengan demikian, perusahaan memperoleh kepastian terhadap hasil proses remediation.
7. Final Report
Tahapan Akhir dari penetration testing adalah final report. Laporan akhir akan merangkum semua hasil pengujian, perbaikan, serta status temuan setelah proses verifikasi. Perusahaan dapat menggunakan final report untuk memahami situasi keamanan setelah keseluruhan tahapan Penetration Testing dilaksanakan.
Dengan menjalankan tahapan penetration testing secara lengkap, perusahaan dapat mengelola kerentanan dengan lebih terarah. Mulai dari perencanaan hingga final report, setiap tahap akan mendukung peningkatan keamanan sistem perusahaan.

One Comment