Apa Itu Penetration Testing?
Penetration Testing (Pentest) adalah proses menguji keamanan sistem dengan mensimulasikan serangan siber secara terkendali. Melalui proses ini, organisasi dapat mengidentifikasi kerentanan keamanan sebelum penyerang mengeksploitasinya. Selain itu, Penetration Testing membantu organisasi memahami tingkat ketahanan sistem mereka. Tim penguji akan mencoba menemukan kelemahan dalam aplikasi, jaringan, server, API, atau infrastruktur TI lainnya. Dengan kata lain, pentest tidak hanya mencari celah keamanan tetapi juga memberikan gambaran nyata tentang dampak risiko terhadap bisnis. Saat ini, banyak organisasi menggunakan aplikasi digital untuk melayani pelanggan. Oleh karena itu, keamanan sistem informasi menjadi kebutuhan penting. Jika sebuah organisasi mengabaikan pengujian keamanan, risiko serangan siber akan meningkat secara signifikan.
Manfaat Penetration Testing
Manfaat Penetration Testing bagi sebuah organisasi adalah sebagai berikut:
- Penetration Testing (Pentest) dapat membantu organisasi menemukan celah keamanan sedini mungkin. Tim TI kemudian dapat menutup kelemahan sebelum insiden terjadi.
- Pentest memungkinkan peningkatan tata kelola TI. Organisasi dapat memeriksa untuk memastikan bahwa kontrol keamanan tersebut bekerja secara efektif.
- Pentest membantu organisasi melindungi data sensitif. Hal ini sangat penting dalam kategori perusahaan keuangan, pemerintah, kesehatan, pendidikan, dan digital.
- Pentest juga membantu menjaga reputasi organisasi. Kepercayaan pelanggan dapat menurun secara tiba-tiba ketika terjadi pelanggaran data pada sistem.
Organisasi harus melakukan pengujian keamanan aplikasi secara rutin, tidak bisa hanya melakukan pengujian satu kali. Penetration Testing juga harus dilakukan oleh organisasi setelah ada perubahan pada sistem tertentu, integrasi baru, atau peluncuran layanan digital.
Tahapan Penetration Testing
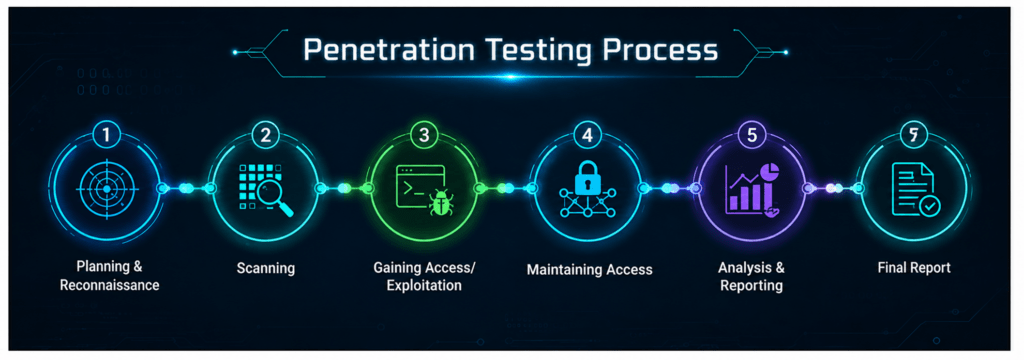
- Planning & Reconnaissance
Pada tahap ini, organisasi dan konsultan menetapkan ruang lingkup, metode, jadwal, serta aturan pengujian. Selain itu, tim juga menentukan aset yang masuk dan tidak masuk pengujian. Setelah itu, penguji mengumpulkan informasi awal secara non-invasif, seperti domain, subdomain, IP publik, teknologi, dan infrastruktur yang terlihat.
- Scanning
Pada tahap scanning, penguji memetakan permukaan serang dari aset yang telah disepakati. Penguji melakukan identifikasi layanan, port, versi sistem, dan potensi kerentanan. Selain itu, penguji juga memeriksa aplikasi web, direktori, parameter, titik input, serta mekanisme autentikasi dan sesi.
- Gaining Access / Exploitation
Pada tahap ini, penguji membuktikan apakah kerentanan benar-benar dapat dieksploitasi. Namun, pengujian dilakukan secara aman, terbatas, dan sesuai persetujuan. Penguji biasanya memprioritaskan temuan kritikal dan tinggi untuk melihat potensi dampaknya terhadap bisnis.
- Maintaining Access / Post-Exploitation Terbatas
Pada tahap ini, penguji menilai sejauh mana akses yang diperoleh dapat disalahgunakan. Penguji dapat menganalisis potensi lateral movement, eskalasi hak akses, dan risiko eksfiltrasi data. Namun, seluruh aktivitas hanya dilakukan sampai level pembuktian yang aman.
- Analysis & Reporting
Pada tahap akhir, penguji menyusun hasil pengujian ke dalam laporan yang jelas dan terstruktur. Laporan memuat temuan, tingkat risiko, bukti pengujian, dampak, serta rekomendasi perbaikan. Selain itu, penguji juga menyusun executive summary agar manajemen memahami risiko tanpa istilah teknis yang berlebihan.
Dapatkan Keamanan Lebih untuk Sistem Anda Bersama PITSI
Sebagai perusahaan IT Consulting and Assurance, PT Pilar Teknotama Sinergi (PITSI) hadir untuk membantu perusahaan dalam melaksanakan Pengujian keamanan, Penilaian Kerentanan, dan Audit Teknologi Informasi secara terukur. PITSI mengadopsi pendekatan terstruktur berbasis risiko dan mengevaluasi ruang lingkup pengujian sesuai dengan kebutuhan organisasi.

One Comment